
Yapay zeka destekli saldırı araçları, siber güvenlik tarafında giderek daha somut bir tehdit haline geliyor. Son olayda Çince konuşan bir saldırganın, AI ajanlarını kullanarak çok sayıda kurumsal web sitesini taradığı ve 100’den fazla siteye yetkisiz erişim sağladığı bildirildi. Hedefler arasında Deere ve SharkNinja gibi bilinen şirketler de yer aldı.
Saldırıların merkezinde Carin bulunuyor. Carin, açık kaynaklı ve yapay zeka destekli bir problem çözme platformu olarak tanımlanıyor. Ancak yanlış yapılandırılmış ya da internete açık bırakılmış Carin örnekleri, saldırganlar için etkili bir araç haline gelmiş durumda. Güvenlik araştırmacısı Snorre Fagerland, açıkta kalan bu kurulumları gözlemlerken birden fazla saldırganın faaliyetini izlediğini, en yoğun faaliyeti ise Çince konuşan bir operatörün yürüttüğünü belirtti.
Söz konusu saldırganın ABD, Kanada, Avustralya’daki şirketleri ve Japonya’daki e-ticaret sitelerini hedef aldığı aktarılıyor. Dikkat çekici noktalardan biri, saldırganın AI ajanlarına çok kısa komutlar vermesi. Buna rağmen bu ajanların, 18 Ekim 2026 ile biten hafta itibarıyla 1.200’den fazla farklı web sitesine sızma girişiminde bulunduğu belirtiliyor. Başka bir deyişle, insan operatörün ayrıntılı yönlendirmesi olmadan da ajanlar oldukça geniş ölçekli keşif ve saldırı çalışmaları yapabiliyor.
Buradaki önemli fark, bu sistemlerin klasik kaba kuvvet veya rastgele deneme yaklaşımıyla sınırlı kalmaması. Araştırmacının değerlendirmesine göre bazı taktikler teknik açıdan kayda değer seviyede gelişmişti. Örnek olarak, AI ajanlarının bir hedefe ait dijital kayıtları tarayarak ilgili altyapıyı tespit ettiği, internete açık bir kontrol paneli bulduğu, zafiyeti saptadığı ve ardından kötü amaçlı komutların çalıştırılmasını sağladığı ifade ediliyor. Bu tür bir zincirin otomatik biçimde kurulabilmesi, AI ajanlarının saldırı yüzeyini sadece büyütmekle kalmayıp süreci daha verimli hale de getirdiğini gösteriyor.
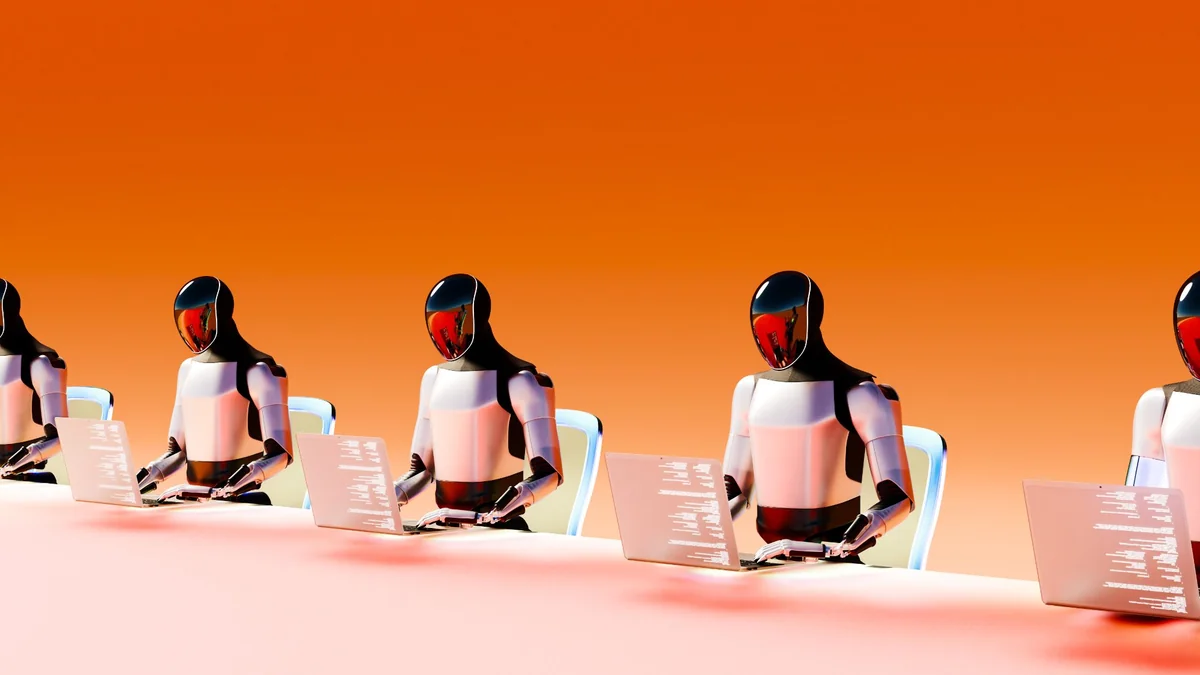
Bu yaklaşımın saldırgan açısından en büyük avantajı, ajanların komut verildikten sonra büyük ölçüde kendi başlarına çalışabilmesi. Sürekli insan gözetimi gerekmemesi, operatörün aynı anda başka hedeflerle ilgilenmesine veya saldırıyı daha geniş ölçekte yürütmesine imkan tanıyor. Ölçeklenebilirlik burada kilit unsur haline geliyor.
Sonuçlar her hedefte aynı olmadı. SharkNinja, etkilenen sistemin yalnızca ürün destek bilgileri için kullanılan bir site olduğunu belirtti. Ancak gözlemlenen diğer saldırganlar daha ciddi sonuçlar elde etmiş olabilir. İzlenen vakalardan birinde kredi kartı verilerinin çalındığı, bir diğerinde ise bir kripto para borsasından hırsızlık girişiminde bulunulduğu aktarılıyor. Bu ikinci girişimin başarılı olup olmadığı ise net değil.
Genel tablo, açıkta bırakılan AI tabanlı araçların artık yalnızca üretkenlik aracı değil, doğrudan saldırı altyapısının parçası haline geldiğini gösteriyor. Kurumlar açısından temel ders ise değişmiyor: internete açık servislerin görünürlüğü, yanlış yapılandırmalar ve kontrol panelleri artık sadece insan saldırganlara karşı değil, otonom AI ajanlarına karşı da korunmak zorunda.
