
Windows’ta yeni ortaya çıkan ve SignDrop olarak adlandırılan bir sıfırıncı gün açığı, standart kullanıcı yetkilerine sahip bir saldırganın SYSTEM seviyesine yükselmesine imkan tanıyabiliyor. Dikkat çekici nokta, açığın geçen yıl benzer yetki yükseltme saldırılarını engellemek için eklenen bir güvenlik mekanizmasını hedef alması.
Yayımlanan PoC, Windows uygulamaları ve sistem servislerinin günlükleme işlemlerini yöneten Common Log File System sürücüsü olan clfs.sys bileşenini kullanıyor. Microsoft, Ekim 2025’te CLFS için kimlik doğrulama sıkılaştırması eklemişti. Bu koruma, sürücü günlük dosyasını işlemeye başlamadan önce bütünlüğü kriptografik doğrulama kodlarıyla kontrol ediyor.
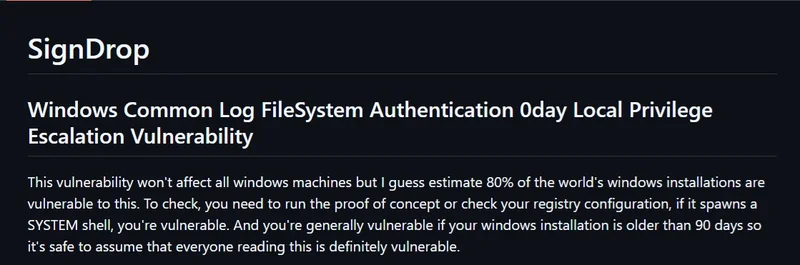
Ancak araştırmacıya göre sorun, bu mekanizmanın kendisinin yüksek ayrıcalıklarla dosya oluşturacak şekilde yönlendirilebilmesinden kaynaklanıyor. Açık, clfs.sys sürücüsünün eşlik eden .cnpf kimlik doğrulama dosyalarını oluşturma biçimini etkiliyor. Saldırgan önce özel hazırlanmış bir günlük dosyası oluşturuyor, ardından Microsoft Defender gibi ayrıcalıklı bir Windows sürecini bu dosyayı açmaya zorluyor.
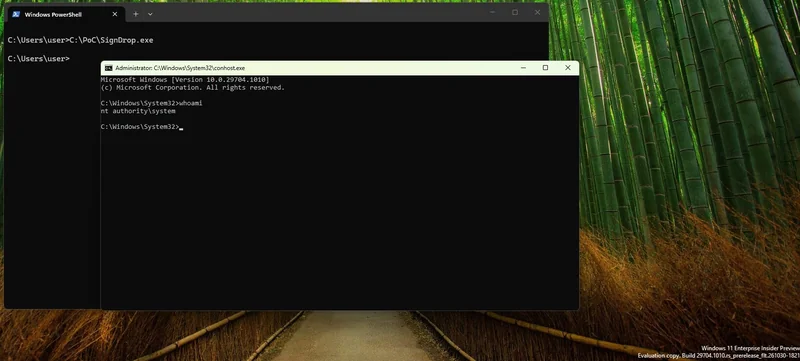
Bağımsız araştırmacıların tekniği yeniden üretip SYSTEM seviyesinde komut kabuğu elde ettiği aktarılıyor. Testlerin Windows 11 26H2, Windows 11 26H2 Experimental ve Windows Server 2025 Experimental üzerinde yapıldığı belirtilse de, etkilenen kurulum oranına ilişkin yaklaşık %80 tahmini doğrulanmış değil. Kullanıcılar HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode anahtarını kontrol edebilir; 0 veya 1 değeri korumanın etkin olduğunu gösteriyor, ancak bu tek başına istismarın başarıyla çalışacağı anlamına gelmiyor. Şimdilik resmi bir CVE ya da özel yama yok; Microsoft inceleme yürütürken Defender’ın denemeleri tespit edip engelleyebildiğini ve aktif istismar bulgusuna rastlanmadığını söylüyor.
